Nel contesto economico contemporaneo, caratterizzato da processi produttivi ad alta intensità di dati e dalla digitalizzazione diffusa delle relazioni commerciali, la tutela del patrimonio informativo costituisce non solo un vincolo normativo stringente, ma un presidio essenziale per la resilienza operativa e la continuità del business.
L’adozione di un sistema integrato di gestione della conformità conforme al reg. UE 27 aprile 2016 n. 679 (GDPR) e al d.lgs. 4 settembre 2024, n. 138 (di recepimento della Direttiva NIS 2) si configura, oggi più che mai, come uno strumento indispensabile per le organizzazioni che operano lungo filiere complesse, chiamate a garantire standard elevati di riservatezza, integrità e disponibilità delle informazioni.
I più rilevanti rischi per le imprese derivano dalla convergenza tra violazioni dei dati personali (data breach) e incidenti di sicurezza informatica su larga scala.
Tale minaccia trova frequente applicazione in attacchi ransomware che paralizzano le infrastrutture critiche attraverso la cifratura e l’esfiltrazione dei dati aziendali, nonché in manovre di ingegneria sociale (phishing, spear phishing, furto di credenziali) favorite dall’anello più vulnerabile della catena difensiva: l’errore umano.
L’Autorità Garante per la protezione dei dati personali e l’Agenzia per la Cybersicurezza Nazionale (ACN) hanno sviluppato principi particolarmente rigorosi nella valutazione della diligenza esigibile. Sul punto, s’è affermato che la mera predisposizione documentale di informative, regolamenti interni o misure tecniche perimetrali (antivirus o firewall) non è sufficiente a escludere la colpa dell’organizzazione: in virtù del principio di responsabilizzazione (accountability ex art. 5, par. 2, GDPR) e dei doveri di gestione del rischio cyber ex art. 24 d.lgs. 4 settembre 2024, n. 138, il modello di conformità esiste e spiega efficacia esimente solo se concretamente assimilato e applicato nella prassi quotidiana dal personale aziendale.
Alla luce di quanto precede, l’implementazione di un programma di presidio idoneo ed efficace richiede un approccio sistemico che collochi le risorse umane al centro della strategia di sicurezza, integrandosi armonicamente con i protocolli del MOG 231 (in specie per la prevenzione dei reati informatici) e con i piani di continuità operativa.
Il piano formativo deve rispondere congiuntamente ai requisiti fissati dall’art. 29 e dall’art. 32, par. 4, del GDPR (istruzioni obbligatorie per chi tratta dati) e dall’art. 24, comma 2, lett. g) d.lgs. 4 settembre 2024, n. 138, che prescrive espressamente l’adozione di pratiche di igiene informatica di base e percorsi continuativi di addestramento in materia di cibersicurezza.
La governance e l’analisi congiunta dei rischi (privacy & cyber)
L’art. 23 d.lgs. 4 settembre 2024, n. 138 responsabilizza direttamente gli organi di amministrazione e direzione, imponendo loro di approvare le misure di gestione del rischio cibernetico e di seguire specifici percorsi formativi, pena la responsabilità patrimoniale e sanzionatoria personale.
Prescrizione, quest’ultima, che, sul piano didattico aziendale, impone di superare la logica delle nozioni teoriche isolate o dei corsi generici: il piano deve contemplare moduli calibrati sul ruolo e sull’effettivo grado di esposizione al rischio dei reparti operativi (ufficio del personale, marketing, amministrazione, sistemi informativi), educando il personale a riconoscere le minacce che mettono a repentaglio sia la conformità ai dati personali sia la sicurezza delle reti.
L’erogazione asincrona e l’ottimizzazione dell’efficacia didattica
Le linee guida delle Autorità di controllo e i più accreditati standard operativi confermano come la formazione su privacy e cybersecurity possa essere validamente ed efficacemente somministrata anche mediante canali digitali asincroni (e-learning).
Tale metodologia non rappresenta un mero surrogato dell’aula frontale, bensì offre misurabili vantaggi:
- flessibilità e continuità operativa: la fruizione on-demand consente ai lavoratori di accedere ai moduli senza interrompere la produzione aziendale, riducendo i tempi complessivi di apprendimento rispetto alla formazione tradizionale in presenza e azzerando eventuali costi logistici di trasferta;
- maggior ritenzione delle nozioni: l’impiego del micro-learning, affiancato da simulazioni pratiche di attacco (come falsi test di phishing) e casi studio reali, incrementa i tassi medi di memorizzazione e assimilazione dei concetti rispetto a lunghe sessioni d’aula passive;
- tracciabilità probatoria e conformità all’accountability: le piattaforme LMS (Learning Management System) assicurano la rendicontazione puntuale dei tempi di connessione, del superamento dei test e del rilascio dei certificati, offrendo all’ente la tracciabilità documentale indispensabile in sede ispettiva (Garante o ACN) per attestare l’effettivo adempimento del dovere di vigilanza e addestramento.
Il monitoraggio continuo e il raccordo tra i presidi di controllo
La complessità di questo quadro normativo richiede una costante sinergia tra le funzioni di controllo interno: il Responsabile della Protezione dei Dati (DPO ex art. 39 GDPR), il referente o responsabile della cybersecurity (CISO) e l’Organismo di Vigilanza 231.
Tali figure devono sovrintendere congiuntamente all’aggiornamento continuo dei moduli didattici, verificando che i programmi recepiscano tempestivamente l’evoluzione delle minacce informatiche, le vulnerabilità della catena di fornitura (supply chain) e i termini perentori di notifica degli incidenti (notifica di data breach al Garante entro 72 ore; pre-notifica di allerta precoce al CSIRT Italia entro 24 ore ai sensi della NIS 2).
In conclusione
Un programma formativo strutturato, continuativo e verificato riduce drasticamente l’incidenza dell’errore umano, trasformando i collaboratori da fattore di vulnerabilità nel primo presidio attivo di difesa aziendale (human firewall).
Nel mercato attuale, la formazione integrata su privacy e cybersecurity rappresenta lo strumento più efficace per convertire la compliance normativa in un vantaggio competitivo duraturo, blindando la continuità operativa e preservando la reputazione e il valore dell’impresa.
Avv. Luca Bertazzoni
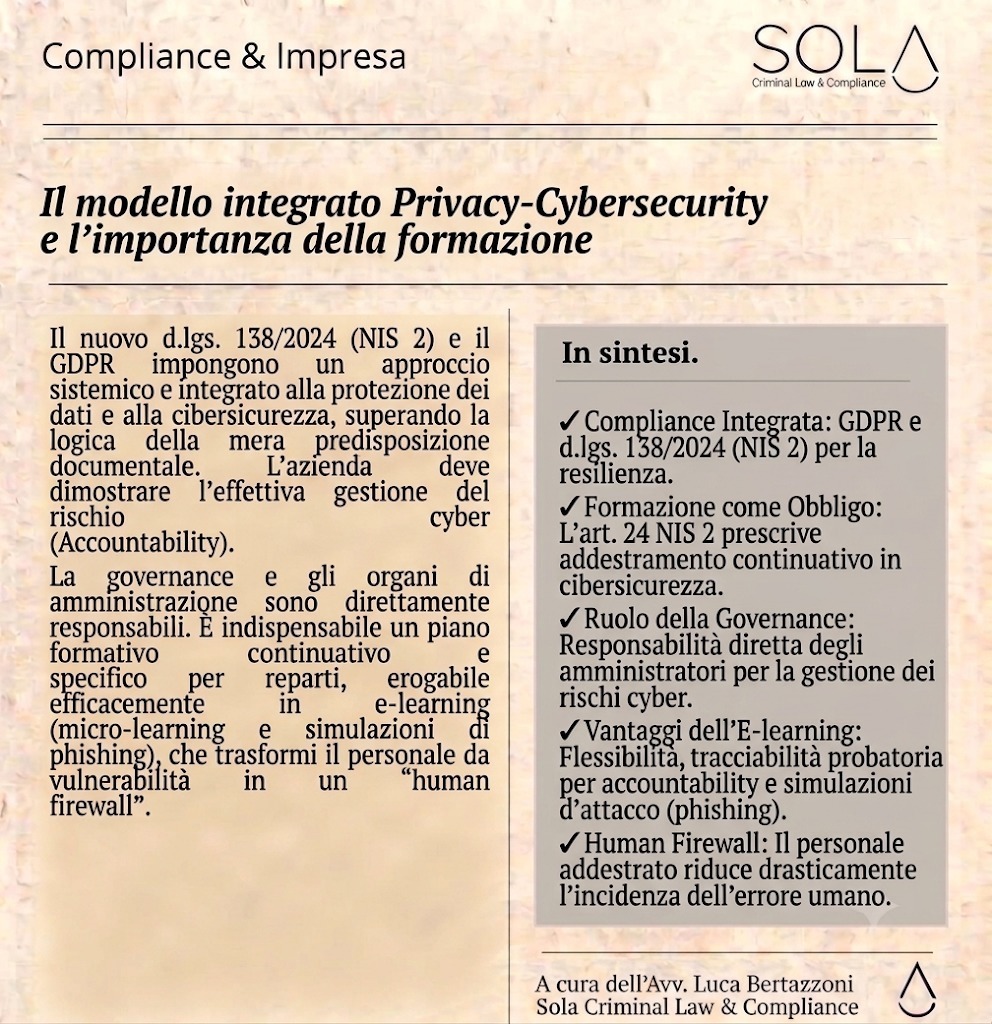
Di seguito, un’infografica riassuntiva: