Con il via libera definitivo del consiglio dei ministri al disegno di legge di riforma e al decreto legislativo di attuazione del regolamento europeo sull’intelligenza artificiale (AI Act – Reg. UE 13 giugno 2024 n. 1689), l’ordinamento italiano introduce ufficialmente l’intelligenza artificiale all’interno del paradigma della responsabilità para-penale degli enti.
La pubblicazione in gazzetta ufficiale del provvedimento segna una svolta decisiva: gli enti che progettano, sviluppano o impiegano sistemi di AI ad alto rischio o privi dei presidi di sicurezza obbligatori saranno direttamente esposti a pesanti sanzioni pecuniarie e interdittive.
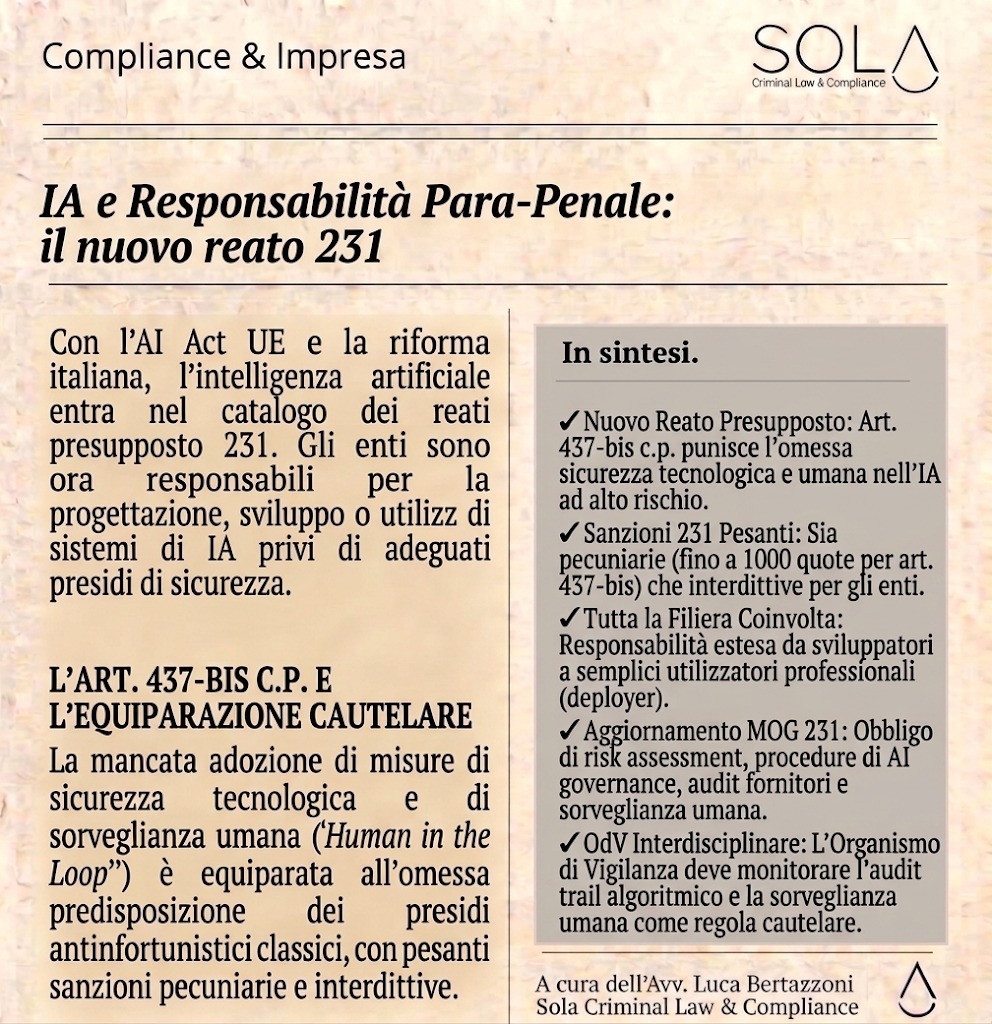
Il nuovo reato presupposto: l’articolo 437-bis c.p. e l’art. 25-vicies d.lgs. 8-6-2001 n. 231
La riforma introduce nel codice penale il nuovo articolo 437-bis c.p., inserito sistematicamente accanto all’articolo 437 c.p. (storico presidio posto a tutela dell’omessa collocazione di impianti destinati a prevenire infortuni sul lavoro).
Tale scelta del legislatore traccia un parallelo concettuale chiarissimo: la mancata adozione di misure di sicurezza tecnologica nell’ambito dell’AI viene equiparata all’omessa predisposizione dei tradizionali presidi antinfortunistici.
In particolare, il provvedimento punisce chi omette di adottare le misure tecniche di sicurezza previste per la progettazione, l’addestramento, la produzione, l’immissione sul mercato o l’utilizzo professionale dei sistemi di intelligenza artificiale ad alto rischio e/o chi manca di prevedere, per gli stessi, una rigorosa sorveglianza umana.
Sul versante della responsabilità para-penale degli enti, viene introdotto il nuovo articolo 25-vicies d.lgs. 8-6-2001 n. 231, che prevede:
- per il delitto di cui all’art. 437-bis c.p. sanzioni pecuniarie da 600 a 1.000 quote (assimilando la gravità del reato alle fattispecie di omicidio e lesioni colpose aggravate dalla violazione delle norme antinfortunistiche);
- per il fenomeno del deepfake (art. 612-quater c.p.) sanzioni pecuniarie da 200 a 700 quote legate all’illecita diffusione di contenuti generati o alterati con sistemi di AI.
Misure interdittive e principio di proporzionalità
Accanto alle sanzioni pecuniarie, il legislatore ha previsto un articolato quadro di sanzioni interdittive (art. 9, c. 2, lett. b, c, d ed e d.lgs. 8-6-2001 n. 231):
- sospensione o revoca delle autorizzazioni o licenze;
- divieto di contrattare con la Pubblica Amministrazione;
- esclusione da agevolazioni, finanziamenti e contributi pubblici;
- divieto di pubblicizzare beni o servizi.
In linea con il principio di proporzionalità e di conservazione dell’impresa, è stata espressamente esclusa l’interdizione dall’esercizio dell’attività, evitando il blocco totale dell’ente.
La catena del valore dell’AI: dagli sviluppatori ai deployer
Uno degli aspetti di maggior rilievo per la compliance aziendale è l’estensione dell’area di rischio a tutta la filiera dell’intelligenza artificiale: fornitori e sviluppatori; importatori e distributori; utilizzatori professionali (deployer).
Ciò significa che la responsabilità ex d.lgs. 8-6-2001 n. 231 non ricade soltanto sulle tech company che sviluppano gli algoritmi, ma investe direttamente qualsiasi ente che integri nei propri processi aziendali sistemi ad alto rischio sviluppati da terzi, qualora non ne verifichi adeguatamente i presidi di sicurezza e la conformità al quadro normativo vigente.
L’impatto sul MOG 231
Alla luce della riforma, gli enti non possono prescindere da un immediato aggiornamento del MOG 231 a partire dalla (ri)valutazione dei rischi (risk assessment).
Per evitare contestazioni e proteggere l’ente dal rischio di sanzioni, i MOG 231 dovranno integrare:
- procedure di AI governance che prevedano la mappatura dell’uso di algoritmi e software basati su AI in tutti i dipartimenti (HR, produzione, marketing, analisi dati);
- audit e certificazione dei fornitori: protocolli rigidi di due diligence tecnologica nella fase di acquisto di soluzioni AI esterne;
- sorveglianza umana (human in the loop): definizione di ruoli, responsabilità e presidi operativi che garantiscano il controllo e il costante monitoraggio umano sui processi automatizzati. Sul punto Paolo Benanti in “Human in the loop. Decisioni umane e intelligenze artificiali” afferma che: “[l]a capacità di trovare significati e dare un senso alle cose è una abilità tipicamente umana. La macchina informatica, il computer, potrà computare con grande efficienza e correlare i dati tra loro. Il compito di decodificarne il senso, di scegliere secondo un fine che chiamiamo bene, è però un compito umano, insurrogabile da qualsiasi macchina”.
- formazione specifica: programmi di sensibilizzazione e formazione continua rivolti al personale operativo e ai dirigenti sui rischi connessi all’uso scorretto o non autorizzato di strumenti di intelligenza artificiale.
Il ruolo dell’Organismo di Vigilanza (OdV)
L’adeguamento dei modelli impone una parallela evoluzione dell’Organismo di Vigilanza (OdV), chiamato a integrare competenze interdisciplinari per monitorare non solo la correttezza formale delle procedure, ma anche l’effettiva tenuta dell’audit trail algoritmico.
Nel sistema 231, la sorveglianza umana cessa di essere un mero principio etico o filosofico per diventare una precisa regola cautelare.
L’ente che abdica al controllo critico sul dato, delegando per intero la decisione alla macchina o omettendo la verifica della sicurezza del sistema, accetta il rischio della propria disorganizzazione, rispondendo direttamente delle conseguenze lesive cagionate dagli algoritmi.
Il “responsibility gap”e il“many hands problem”
Il tema che qui c’occupa riporta alla mente le intuizioni di Beatrice Fragasso, Paolo Benanti e Sebastiano Maffettone, confermando come la gestione dell’innovazione tecnologica sia una questione di presidi organizzativi e governo delle decisioni.
Per quanto riguarda i possibili problemi che l’adozione di sistemi di AI potrà comportare, a mero titolo esemplificativo, si pensi che, uno degli snodi concettuali più complessi trattati da Beatrice Fragasso in “Intelligenza artificiale e responsabilità penale” riguarda il vuoto di responsabilità (responsibility gap) generato dalla perdita di controllo umano diretto sull’output algoritmico.
Si tenga inoltre presente come, sul punto, Paolo Benanti e Sebastiano Maffettone in “Noi e la macchina” sottolineano come “[o]ggi la frontiera non è più il machinelearning ma il deeplearning [, ossia] quel campo di ricerca dell’apprendimento automatico e dell’intelligenza artificiale che si basa su diversi livelli di rappresentazione […]. In altri termini, è la macchina stessa che trova gli schemi e correla i dati in modo che appaia un senso tra gli stessi, scartando quelli non correlati o individuando categorie di dati che non si pensava fossero significativi per la risposta al quesito”.
Questo fenomeno genera un concreto rischio di responsibility gap (vuoto di responsabilità).
Infatti, quando si tenta di ricostruire il nesso colposo o doloso all’interno delle organizzazioni complesse che sviluppano o impiegano l’AI, spiega Beatrice Fragasso, ci si imbatte in due varianti del many hands problem:
- many technical hands problem: difficoltà nell’imputare l’evento lesivo a singoli tecnici o sviluppatori a causa della frammentazione e della multifattorialità del processo di programmazione e addestramento dei modelli;
- many decisional hands problem: difficoltà nell’individuare la responsabilità in capo ai membri del management aziendale, con il rischio di una sovraestensione sbilanciata delle posizioni di garanzia.
In conclusione. Sebbene il dibattito etico e penalistico sia tutt’altro che esaurito e restino aperti complessi interrogativi dogmatici sull’autonomia algoritmica, l’evoluzione normativa non concede il lusso dell’attesa.
La velocità dell’innovazione tecnologica impone una risposta organizzativa altrettanto tempestiva: l’orizzonte della compliance 231 non si esaurisce più nella prevenzione dei tradizionali reati informatici, ma esige il governo dei rischi insiti nei processi decisionali automatizzati.
Nelle more che dottrina e giurisprudenza traccino indirizzi consolidati e sciolgano i nodi interpretativi più spinosi, per gli enti intervenire tempestivamente con presidi cautelari adeguati, proporzionati e documentabili non è solo una scelta prudenziale, ma l’unico argine effettivo contro il rischio della colpa di organizzazione.
Avv. Luca Bertazzoni
Di seguito, un’infografica riassuntiva: